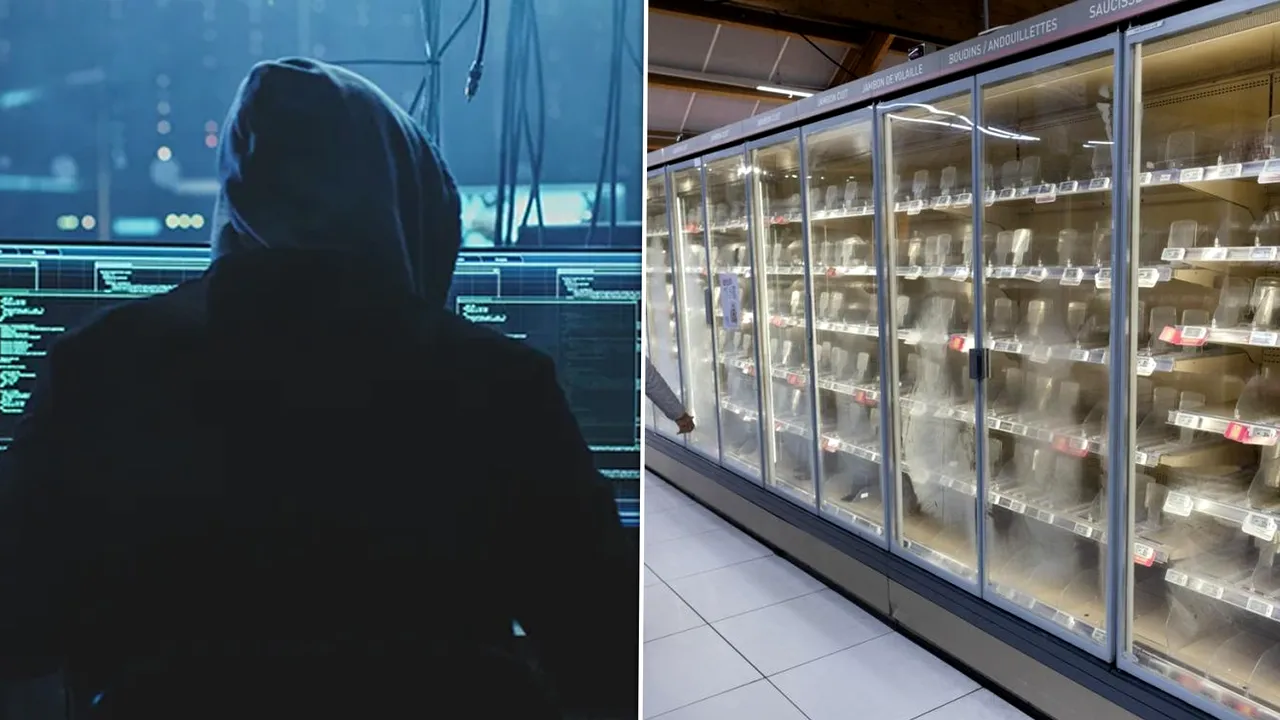
Oficialii francezi au acuzat luni Garda Revoluționară Iraniană de responsabilitatea pentru atacurile cibernetice care au scos din funcțiune frigiderele și congelatoarele comerciale din întreaga Franță luna trecută. Autoritățile au declarat că Iranul va suporta consecințele acestor acțiuni care au afectat sute de supermarketuri la începutul lunii octombrie. Aceste incidente sunt considerate printre cele mai perturbatoare atacuri digitale din cadrul conflictului iranian început în februarie, un război marcat de numeroase operațiuni de sabotaj cibernetic.
Ministrul de Externe francez, Jean-Noël Barrot, a anunțat că ambasadorul iranian a fost convocat la ministerul de externe al Franței în urma acestui atac. Barrot a amenințat cu aplicarea unor noi sancțiuni UE împotriva Iranului, imediat după ce anchetatorii au susținut în privat responsabilitatea Teheranului. Misiunea Iranului la ONU nu a oferit un răspuns la solicitările de comentarii, în timp ce Iranul neagă în mod obișnuit desfășurarea de operațiuni cibernetice de natură rău intenționată.
Atacul din 11 octombrie a vizat 700 de site-uri comerciale, provocând defectarea controalelor de temperatură și declanșând cel puțin 15 incendii. Hackerii au crescut temperatura în unitățile de refrigerare, afectând supermarketuri, măcelării, un abator și fabrici de procesare a alimentelor. Expertul în securitate cibernetică a indicat că vulnerabilitățile au apărut din utilizarea unui firmware depășit sau a unor unități învechite. Efectele economice sunt masive, estimările proprietarilor de supermarketuri indicând pierderi de zeci de milioane de euro.
Într-un raport comun al agențiilor de spionaj și cibernetice franceze, a fost identificată unitatea de ofensivă cibernetică Shahid Kaveh, legată de Garda Revoluționară. Raportul numește trei asociați: Hamid Reza Lashgarian, Mahdi Lashgarian și Reza Salarvand, oferind și fotografii cu aceștia. Atacatorii au utilizat grupuri fantomă precum „CyberAveng3rs” și „Cyber Isnaad Front” pentru a ascunde identitatea reală. Franța a stabilit legătura prin analiza infrastructurii digitale și prin detectarea urmelor de limbă persană în codul utilizat.
Incidentul a fost urmat de un nou val de hacking care a lovit peste 100 de unități în Europa, afectând chiar frigiderele folosite de băncile de sânge franceze. Angajații au fost nevoiți să mute proviziile de sânge în alte unități de depozitare la rece pentru a preveni pierderea lor. Deși Microsoft a legat în privat Iranul de atacurile din octombrie, compania a refuzat să ofere declarații oficiale. Această escaladă digitală pune sub semnul întrebării securitatea critică a lanțurilor de aprovizionare și a stocurilor medicale.
Aceste atacuri asupra infrastructurii de refrigerare au precedat o serie de incidente similare observate și în alte regiuni. În august, cel puțin o jumătate de duzină de magazine militare din Statele Unite au raportat defecțiuni la frigidere, fiind tratate de către anketatorii Pentagonului ca posibile atacuri cibernetice. Pentagonul a confirmat că este conștient de speculațiile privind un incident cibernetic la bazele militare, însă anchetele sunt încă în desfășurare din motive de securitate.